- PENGERTIAN JARINGAN PAN,LAN,MAN,WAN
Merupakan jaringan komunikasi antara satu perangkat dengan perangkat lainnya dengan jarak yang sangat dekat, yaitu hanya dalam beberapa meter saja. Personal Area Network atau sering disebut PAN, menggunakan teknologi WAP (Wireless Application Protocol) dan Bluetooth. PAN dihubungkan melalui bus yang ada pada komputer, seperti Firewire dan USB.
Kegunaan PAN
1. Untuk menghubungkan perangkat-perangkat komputer
2. Sebagai komunikasi personal
Contoh Penggunaan PAN
1. Menghubungkan mouse dengan Laptop menggunakan Bluetooth
2. Menghubungkan headset dengan Laptop menggunakan Bluetooth
LAN (Local Area Network)

Untuk LAN umumnya berbasis teknologi IEEE 802.3 Ethernet menggunakan perangkat switch. Lalu ada juga teknologi 802.11b (Wi-fi) yang sering digunakan untuk membentuk LAN. Tempat-tempat yang menyediakan koneksi LAN dengan teknologi Wi-fi disebut Hotspot.
MAN (Metropolitan Area Network)
Merupakan suatu jaringan komunikasi dalam suatu kota dengan transfer data berkecepatan tinggi yang menghubungkan berbagai macam lokasi seperti, perkantoran, kampus, pemerintahan, dan sebagainya. MAN meliputi area seluas antara 5 dan 50 kilometer.
Sebuah MAN biasanya tidak dimiliki oleh suatu organisasi melainkan dimiliki oleh salah satu penyedia layanan jaringan yang menjual pelayanan kepada pengguna. Ketimbang LAN, MAN berukuran lebih besar dan jangkauannya juga lebih luas, namun untuk teknologi yang digunakannya yaitu sama dengan LAN.
WAN (Wide Area Network)
WAN adalah suatu jaringan komputer yang mencakup area yang besar dan luas, yaitu antar wilayah, kota, dan bahkan negara. Internet merupakan contoh dari jaringan WAN.
- MACAM-MACAM TAPOLOGI JARINGAN KOMPUTER
1. Topologi Ring
Pada topologi ring setiap komputer di hubungkan dengan komputer lain dan seterusnya sampai kembali lagi ke komputer pertama, dan membentuk lingkaran sehingga disebut ring, topologi ini berkomunikasi menggunakan data token untuk mengontrol hak akses komputer untuk menerima data, misalnya komputer 1 akan mengirim file ke komputer 4, maka data akan melewati komputer 2 dan 3 sampai di terima oleh komputer 4, jadi sebuah komputer akan melanjutkan pengiriman data jika yang dituju bukan IP Address dia.

- Kelebihan dari topologi jaringan komputer ring adalah pada kemudahan dalam proses pemasangan dan instalasi, penggunaan jumlah kabel lan yang sedikit sehingga akan menghemat biaya.
- Kekurangan paling fatal dari topologi ini adalah, jika salah satu komputer ataupun kabel nya bermasalah, maka pengiriman data akan terganggu bahkan error.
2. Topologi Bus
Topologi jaringan komputer bus tersusun rapi seperti antrian dan menggunakan cuma satu kabel coaxial dan setiap komputer terhubung ke kabel menggunakan konektor BNC, dan kedua ujung dari kabel coaxial harus diakhiri oleh terminator.

- Kelebihan dari bus hampir sama dengan ring, yaitu kabel yang digunakan tidak banyak dan menghemat biaya pemasangan.
- Kekurangan topologi bus adalah jika terjadi gangguan atau masalah pada satu komputer bisa menggangu jaringan di komputer lain, dan untuk topologi ini sangat sulit mendeteksi gangguan, sering terjadinya antrian data, dan jika jaraknya terlalu jauh harus menggunakan repeater.
3. Topologi Star
Topologi ini membentuk seperti bintang karena semua komputer di hubungkan ke sebuah hub atau switch dengan kabel UTP, sehingga hub/switch lah pusat dari jaringan dan bertugas untuk mengontrol lalu lintas data, jadi jika komputer 1 ingin mengirim data ke komputer 4, data akan dikirim ke switch dan langsung di kirimkan ke komputer tujuan tanpa melewati komputer lain.Topologi jaringan komputer inilah yang paling banyak digunakan sekarang karena kelebihannya lebih banyak.

- Kelebihan topologi ini adalah sangat mudah mendeteksi komputer mana yang mengalami gangguan, mudah untuk melakukan penambahan atau pengurangan komputer tanpa mengganggu yang lain, serta tingkat keamanan sebuah data lebih tinggi, .
- Kekurangannya topologi jaringan komputer ini adalah, memerlukan biaya yang tinggi untuk pemasangan, karena membutuhkan kabel yang banyak serta switch/hub, dan kestabilan jaringan sangat tergantung pada terminal pusat, sehingga jika switch/hub mengalami gangguan, maka seluruh jaringan akan terganggu.
4. Topologi Mesh
Pada topologi ini setiap komputer akan terhubung dengan komputer lain dalam jaringannya menggunakan kabel tunggal, jadi proses pengiriman data akan langsung mencapai komputer tujuan tanpa melalui komputer lain ataupun switch atau hub.
Pada topologi ini setiap komputer akan terhubung dengan komputer lain dalam jaringannya menggunakan kabel tunggal, jadi proses pengiriman data akan langsung mencapai komputer tujuan tanpa melalui komputer lain ataupun switch atau hub.

- Kelebihanya adalah proses pengiriman lebih cepat dan tanpa melalui komputer lain, jika salah satu komputer mengalami kerusakan tidak akan menggangu komputer lain.
- Kekurangan dari topologi ini sudah jelas, akan memakan sangat banyak biaya karena membutuhkan jumlah kabel yang sangat banyak dan setiap komputer harus memiliki Port I/O yang banyak juga, selain itu proses instalasi sangat rumit.
5. Topologi Tree
Topologi jaringan komputer Tree merupakan gabungan dari beberapa topologi star yang dihubungan dengan topologi bus, jadi setiap topologi star akan terhubung ke topologi star lainnya menggunakan topologi bus, biasanya dalam topologi ini terdapat beberapa tingkatan jaringan, dan jaringan yang berada pada tingkat yang lebih tinggi dapat mengontrol jaringan yang berada pada tingkat yang lebih rendah.

- Kelebihan topologi tree adalah mudah menemukan suatu kesalahan dan juga mudah melakukan perubahan jaringan jika diperlukan.
- Kekurangan nya yaitu menggunakan banyak kabel, sering terjadi tabrakan dan lambat, jika terjadi kesalahan pada jaringan tingkat tinggi, maka jaringan tingkat rendah akan terganggu juga.
- OSI LAYER
Model OSI terdiri dari 7 Layer
Apa yang dilalkukan oleh 7 OSI layer? :
Ketika data di transfer melalui jaringan, sebelum data terseburt harus melewati ketujuh layer dari satu terminal, mulai dari layer Aplikasi sampai layer physical, kemudian di sisis penerima, data tersebut melewati layer physical sampai pplication. Pada saat data melewati satu layer dari sisi pengirim, maka akan ditambahjkan satu “header” sedangkan pada sisi penerima “header” dilepaskan sesuai dengan layernya.
Model OSI
tujuan utaman penggunaan model OSI adalah untuk membantu designer jaringan memahami fungsi dari tiap layer yang berhubungan dengan aliran komunikasi data. Termasuk jenis-jenis protocol jaringan dan metode transmisi.
Model dibagi menjadi 7 Layer, dengan karakteristtik dan fungsintya masing masing. Tiap layer harus dapat berkomunikasi dengan layer di atasnya maupun dibawahnya secara langsung melalui sederetan protocol dan standar.
Fungsi masing-masing dari tiap layer pada OSI :
·www.jarlan.com Application
Application layer menyediakan jasa untuk aplikasi pengguna, layer ini bertanggungjawab atas pertukaran informasi antara program computer, seperti program e-mail dan servis lain yang berjalan di jaringan seperti server printer atau aplikasi computer l;ainnya.
Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan. Mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protocol yanmg berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.
· Presentation
Presentation layer bertanggungjawab bagaimana data dikonversi dan di format untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .GIF dan .JPG untuk gambar layer ini membentuk kode konversi, trnslasi data, enkripsi dan konversi.
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi kedalam format yang dapat ditransmisikan melalui jaringan. Protocol yang berada dalam level ini adalah perangkat lunak director (redictor Software). Seperti llayanan worksatation (dalam Windows NT) dan juga Network Shell ( semacam Virtual Network Computing) (VNC) atau Remote Dekstop Protocol (RDP).
· Session
Session layer menentukan bagaimna dua terminal menjaga, memelihara dan mengatur koneksi. Bagaimna mereka saling berhubungan satu sama lain. Koneksi di layer di sebut “session”.
Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara atau di hancurkan. Selain itu, di level inio juga dilakukan resolusi nama.

· Transport
Transport layer bertanggung jawab membagi data menjadi segmen, menjaga koneksi logika “end – to _ end” antar terminal, dan menyediakan penanganan error (error handling)
Berfungsi untuk memecahkan data kedalam paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan yang telah diterima. Selain itu, pada level ini juga membuat tanda bahwa paket diterima dengan sukses (acknowledgement) dan mentransmisikan ulang terhadap paket-paket yang hilang di tengah jalan.
· Network
Network layer bertanggung jawab menentukan alamat jaringan, menentukan rute yang harus diambil selama perjalanan, menjaga antrian tafik di jaringan. Data pada layer ini berbentuk “Paket”.
Berfungsi untuk mendefinisikan alamat-alamat IP, membuat Header untuk paket-paket dan kemudian melakukan routing melalui internet-working dengan menggunakan router dan switch layer 3.
· Datalink
Data link layer menyediakan link untuk data. Memaketkannya menjadi frame yang berhubungan dengan “hardware” kemudian diangkut melalui media komunikasinya dengan kartu jaringan, mengatur komunikasi layer physical antara system koneksi dengan penaganan error.
Berfungsi untuk menentukan bagaimana bit-bit data dikelompokan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras( seperti halnya di Media Access Control Address ( MAC Address), dan menetukan bagaimna perangkat perangkat jaringan seperti hub, bridge, repeater dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level; ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC)dan lapisan Media Access Control (MAC).
· Physical
Physical layer bertyanggung jawab atas proses data menjadi bit dan mentransfernya melalui media (seperti kabel) dan menjaga koneksi fisik antar system.
Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau token Ring), topologi jaringan dan pengkabelan. Selain itu, level ini juga mendefinisikan bagaimana Networl Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
- · Application
- · Presentation
- · Session
- · Transport
- · Network
- · Datalink
- · Physical
Apa yang dilalkukan oleh 7 OSI layer? :
Ketika data di transfer melalui jaringan, sebelum data terseburt harus melewati ketujuh layer dari satu terminal, mulai dari layer Aplikasi sampai layer physical, kemudian di sisis penerima, data tersebut melewati layer physical sampai pplication. Pada saat data melewati satu layer dari sisi pengirim, maka akan ditambahjkan satu “header” sedangkan pada sisi penerima “header” dilepaskan sesuai dengan layernya.
Model OSI
tujuan utaman penggunaan model OSI adalah untuk membantu designer jaringan memahami fungsi dari tiap layer yang berhubungan dengan aliran komunikasi data. Termasuk jenis-jenis protocol jaringan dan metode transmisi.
Model dibagi menjadi 7 Layer, dengan karakteristtik dan fungsintya masing masing. Tiap layer harus dapat berkomunikasi dengan layer di atasnya maupun dibawahnya secara langsung melalui sederetan protocol dan standar.
Fungsi masing-masing dari tiap layer pada OSI :
·www.jarlan.com Application
Application layer menyediakan jasa untuk aplikasi pengguna, layer ini bertanggungjawab atas pertukaran informasi antara program computer, seperti program e-mail dan servis lain yang berjalan di jaringan seperti server printer atau aplikasi computer l;ainnya.
Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan. Mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protocol yanmg berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.
· Presentation
Presentation layer bertanggungjawab bagaimana data dikonversi dan di format untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .GIF dan .JPG untuk gambar layer ini membentuk kode konversi, trnslasi data, enkripsi dan konversi.
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi kedalam format yang dapat ditransmisikan melalui jaringan. Protocol yang berada dalam level ini adalah perangkat lunak director (redictor Software). Seperti llayanan worksatation (dalam Windows NT) dan juga Network Shell ( semacam Virtual Network Computing) (VNC) atau Remote Dekstop Protocol (RDP).
· Session
Session layer menentukan bagaimna dua terminal menjaga, memelihara dan mengatur koneksi. Bagaimna mereka saling berhubungan satu sama lain. Koneksi di layer di sebut “session”.
Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara atau di hancurkan. Selain itu, di level inio juga dilakukan resolusi nama.

· Transport
Transport layer bertanggung jawab membagi data menjadi segmen, menjaga koneksi logika “end – to _ end” antar terminal, dan menyediakan penanganan error (error handling)
Berfungsi untuk memecahkan data kedalam paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan yang telah diterima. Selain itu, pada level ini juga membuat tanda bahwa paket diterima dengan sukses (acknowledgement) dan mentransmisikan ulang terhadap paket-paket yang hilang di tengah jalan.
· Network
Network layer bertanggung jawab menentukan alamat jaringan, menentukan rute yang harus diambil selama perjalanan, menjaga antrian tafik di jaringan. Data pada layer ini berbentuk “Paket”.
Berfungsi untuk mendefinisikan alamat-alamat IP, membuat Header untuk paket-paket dan kemudian melakukan routing melalui internet-working dengan menggunakan router dan switch layer 3.
· Datalink
Data link layer menyediakan link untuk data. Memaketkannya menjadi frame yang berhubungan dengan “hardware” kemudian diangkut melalui media komunikasinya dengan kartu jaringan, mengatur komunikasi layer physical antara system koneksi dengan penaganan error.
Berfungsi untuk menentukan bagaimana bit-bit data dikelompokan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras( seperti halnya di Media Access Control Address ( MAC Address), dan menetukan bagaimna perangkat perangkat jaringan seperti hub, bridge, repeater dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level; ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC)dan lapisan Media Access Control (MAC).
· Physical
Physical layer bertyanggung jawab atas proses data menjadi bit dan mentransfernya melalui media (seperti kabel) dan menjaga koneksi fisik antar system.
Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau token Ring), topologi jaringan dan pengkabelan. Selain itu, level ini juga mendefinisikan bagaimana Networl Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
- IP ADDRESS
Alamat IP (Internet Protocol Address atau sering disingkat IP) adalah deretan angka biner antara 32 bit sampai 128 bit yang dipakai sebagai alamat identifikasi untuk tiap komputer host dalam jaringan Internet. Panjang dari angka ini adalah 32 bit (untuk IPv4 atau IP versi 4), dan 128 bit (untuk IPv6 atau IP versi 6) yang menunjukkan alamat darikomputer tersebut pada jaringan Internet berbasis TCP/IP.
Sistem pengalamatan IP ini terbagi menjadi dua, yakni:
- IP versi 4 (IPv4)
Alamat IP versi 4 (sering disebut dengan Alamat IPv4) adalah sebuah jenis pengalamatan jaringan yang digunakan di dalam protokol jaringan TCP/IP yang menggunakan protokol IP versi 4. Panjang totalnya adalah 32-bit, dan secara teoritis dapat mengalamati hingga 4 miliar host komputer atau lebih tepatnya 4.294.967.296 host di seluruh dunia, jumlah host tersebut didapatkan dari 256 (didapatkan dari 8 bit) dipangkat 4(karena terdapat 4 oktet) sehingga nilai maksimal dari alamt IP versi 4 tersebut adalah 255.255.255.255 dimana nilai dihitung dari nol sehingga nilai nilai host yang dapat ditampung adalah 256x256x256x256=4.294.967.296 host, bila host yang ada di seluruh dunia melebihi kuota tersebut maka dibuatlah IP versi 6 atau IPv6. Contoh alamat IP versi 4 adalah 192.168.0.3.
- IP versi 6 (IPv6)
Alamat IP versi 6 (sering disebut sebagai alamat IPv6) adalah sebuah jenis pengalamatan jaringan yang digunakan di dalam protokol jaringan TCP/IP yang menggunakanprotokol Internet versi 6. Panjang totalnya adalah 128-bit, dan secara teoritis dapat mengalamati hingga 2128=3,4 x 1038 host komputer di seluruh dunia. Contoh alamat IPv6 adalah 21da:00d3:0000:2f3b:02aa:00ff:fe28:9c5a.
- KABEL STRAIGHT DN CROSS
Kabel dengan kombinasi ini adalah diperuntukkan untuk koneksi peer to peer antara perangkat yang sejenis. contohnya sebagai berikut ini:
- Menghubungkan 2 buah komputer secara langsung
- Menghubungkan 2 buah switch
- Menghubungkan 2 buah hub
- Menghubungkan switch dengan hub
- Menghubungkan komputer dengan router
Kombinasi warnanya dapat kita lihat pada gambar berikut ini :
C. cara membuat kabel straight dan kabel cross
1. Kabel straight
1. Kupas bagian ujung kabel UTP, kira-kira 2 cm. dengan tang crimping
2. Buka pilinan kabel, luruskan dan urutankan kabel sesuai standar gambar.
3. Setelah urutannya sesuai standar, potong dan ratakan ujung kabel. dipotong menggunakan tang crimping
4. Masukan kabel yang sudah lurus dan sejajar tersebut ke dalam konektor RJ-45, dan pastikan semua kabel posisinya sudah benar dengan posisi sebagai berikut:
Ujung kabel 1 – Ujung kabel 2
Putih Orange – Putih Orange
Orange – Orange
Putih Hijau – Putih Hijau
Biru – Biru
Putih Biru – Putih Biru
Hijau – Hijau
Putih Coklat – Putih Coklat
Coklat – Coklat
5. Lakukan crimping menggunakan Tang crimping, tekan tang crimping dan pastikan semua pin (kuningan) pada konektor RJ-45 sudah “menggigit” tiap-tiap kabel. biasanya akan terdengar suara “klik”.
2. kabel cross
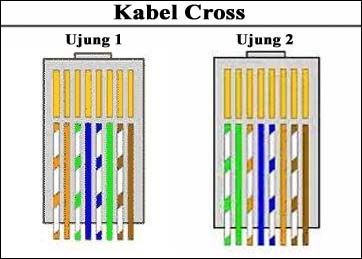
Membuat kabel cross memiliki langkah yang hampir sama dengan kabel straight, perbedaannya hanya terletak pada urutan warna dari kedua ujung kabel. Berbeda dengan kabel straight yang memiliki urutan warna sama di kedua ujung kabel, kabel cross memiliki urutan warna yang berbeda pada kedua ujung kabel.
Ujung Kabel 1 – Ujung kabel 2
Putih Orange – Putih Hijau
Orange – Hijau
Putih Hijau – Putih Orange
Biru – Biru
Putih Biru – Putih Biru
Hijau – Orange
Putih Coklat – Putih Coklat
Coklat – Coklat
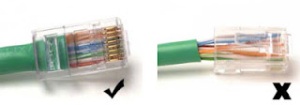
Dibawah ini adalah contoh ujung kabel UTP yang telah terpasang konektor RJ-45 dengan baik dan benar, selubung kabel ikut masuk kedalam konektor.
bila salah selubung kabel tidak ikut masuk kedalam konektor.
Contoh gambarnya sebagai berikut ini:
Dan langkah terakhir yang harus kita lakukan adalah mengecek kabel yang sudah kita buat tadi dengan menggunakan alat Lan Tester, caranya masukan masing-masing ujung kabel (konektor RJ-45) ke masing-masing port yang tersedia pada Lan Tester, nyalakan dan pastikan semua lampu LED menyala sesuai dengan urutan kabel yang kita buat. Bila ada lampu LED yang tidak menyala berarti ada kesalahan saat melakukan crimping dengan tang crimping.

Tidak ada komentar:
Posting Komentar